IronWolfTamga


Müdavim
Puan
123
Çözümler
0
- Katılım
- 15 Mayıs 2026
- Mesajlar
- 1,236
- Beğeni
- 1,179
- Puan
- 123
- Konum
- Düzce/Akçakoca
- Şehir
- Düzce
Merhaba
Yazılım Açıklaması :
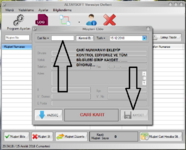
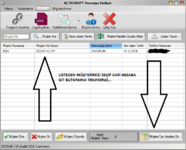
Veresiye Programı alacaklarınızı takip etmek ve veresiye hesaplarınızı düzenlemek için kullanabileceğiniz ücretsiz bir veresiye takip programıdır.Veresiye Programı kullanarak müşterilerinize özel kayıtlar oluşturabilir ve veresiye takip etme işini pratik bir hale getirebilirsiniz. Veresiye Programı her müşteri için özel bir kart açıyor ve bu müşteri kartına borçları işlemenize imkan tanıyor. Müşteriden borcunu tahsil ettiğinizde bunları sisteme işleyebiliyorsunuz.
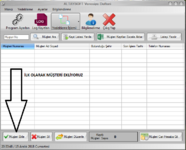
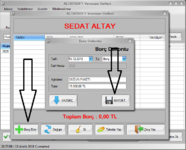
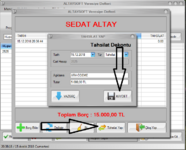
Veresiye Programı oldukça kolay bir şekilde kullanılabilmekte. Program arayüzü kolayca anlaşılabiliyor ve karışık işlemler yapmanızı gerektirmiyor. Veresiye Programı ile müşteri kayıtları oluşturabildiğiniz gibi mevcut kayıtları düzenleyebilmektesiniz. Borç girmek, tahsilat yapmak program penceresinde yer alan kısayollar sayesinde hızlı bir şekilde gerçekleştirilebilirsiniz.
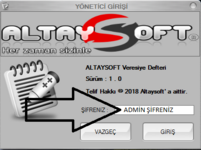
Program admin şifresi :admin
Ekran Görüntüleri :
Yazılımın Virüs Tarama Bilgileri [PC dünyasında güvenlik herşeydir.]
VirüsTOTAL Sonucu (70 tarama da / 3 adet antivirüs yazılımı arşiv'i zararlı olarak işaretledi ama bunlar bana göre fake (sahte) uyarılar,çünkü ana .exe dosyasının zaman damgası (e-imzası) yok olduğundan zararlı yazılım olarak işaretlendi...Gene de kullanıp kullanmamak size kalmıştır.Ben kullanacağım , nedeni aşağıdaki virüs taramasında'dır.)
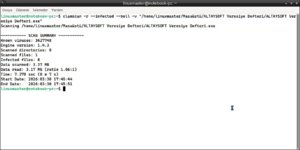
ClamAV Console Scan (IronWolfTamga'nın GNU/Linux Virüs Tarama Mekanizması)
SONUÇLAR :
Dizin şeklinde tarandı : TEMİZ...
.RAR Arşivi şeklinde ayrıca tarandı : TEMİZ
İNDİRME LİNKİ :
Yazılım Açıklaması :
Veresiye Programı alacaklarınızı takip etmek ve veresiye hesaplarınızı düzenlemek için kullanabileceğiniz ücretsiz bir veresiye takip programıdır.Veresiye Programı kullanarak müşterilerinize özel kayıtlar oluşturabilir ve veresiye takip etme işini pratik bir hale getirebilirsiniz. Veresiye Programı her müşteri için özel bir kart açıyor ve bu müşteri kartına borçları işlemenize imkan tanıyor. Müşteriden borcunu tahsil ettiğinizde bunları sisteme işleyebiliyorsunuz.
Veresiye Programı oldukça kolay bir şekilde kullanılabilmekte. Program arayüzü kolayca anlaşılabiliyor ve karışık işlemler yapmanızı gerektirmiyor. Veresiye Programı ile müşteri kayıtları oluşturabildiğiniz gibi mevcut kayıtları düzenleyebilmektesiniz. Borç girmek, tahsilat yapmak program penceresinde yer alan kısayollar sayesinde hızlı bir şekilde gerçekleştirilebilirsiniz.
Program admin şifresi :admin
Ekran Görüntüleri :
Yazılımın Virüs Tarama Bilgileri [PC dünyasında güvenlik herşeydir.]
VirüsTOTAL Sonucu (70 tarama da / 3 adet antivirüs yazılımı arşiv'i zararlı olarak işaretledi ama bunlar bana göre fake (sahte) uyarılar,çünkü ana .exe dosyasının zaman damgası (e-imzası) yok olduğundan zararlı yazılım olarak işaretlendi...Gene de kullanıp kullanmamak size kalmıştır.Ben kullanacağım , nedeni aşağıdaki virüs taramasında'dır.)
Bağlantı linkini görmek için giriş yapın veya kayıt olun.
ClamAV Console Scan (IronWolfTamga'nın GNU/Linux Virüs Tarama Mekanizması)
SONUÇLAR :
Dizin şeklinde tarandı : TEMİZ...
2026-03-30 16:50:39] Betik başlatıldı
[2026-03-30 16:50:39] Virüs imza veritabanı güncellemesi başlatıldı
ClamAV update process started at Mon Mar 30 16:50:39 2026
Mon Mar 30 16:50:40 2026 -> daily.cld database is up-to-date (version: 27956, sigs: 355336, f-level: 90, builder: svc.clamav-publisher)
Mon Mar 30 16:50:40 2026 -> main.cvd database is up-to-date (version: 63, sigs: 3287027, f-level: 90, builder: tomjudge)
Mon Mar 30 16:50:40 2026 -> bytecode.cvd database is up-to-date (version: 339, sigs: 80, f-level: 90, builder: nrandolp)
[2026-03-30 16:50:40] Virüs imza veritabanı güncellemesi tamamlandı
[2026-03-30 16:50:44] Kullanıcıdan tam yol alındı: /home/linuxmaster/Masaüstü/ALTAYSOFT Veresiye Defteri
[2026-03-30 16:50:44] Hedef türü tespit edildi: DİZİN
[2026-03-30 16:50:47] Kullanıcı taramayı onayladı
[2026-03-30 16:50:47] Tarama başlatıldı
[2026-03-30 16:50:47] Dizin taranıyor: /home/linuxmaster/Masaüstü/ALTAYSOFT Veresiye Defteri
----------- SCAN SUMMARY -----------
Known viruses: 3627748
Engine version: 1.4.3
Scanned directories: 6
Scanned files: 35
Infected files: 0
Data scanned: 17.51 MB
Data read: 27.23 MB (ratio 0.64:1)
Time: 13.130 sec (0 m 13 s)
Start Date: 2026:03:30 16:50:47
End Date: 2026:03:30 16:51:01
[2026-03-30 16:51:01] Tarama tamamlandı
.RAR Arşivi şeklinde ayrıca tarandı : TEMİZ
[2026-03-30 17:04:09] Betik başlatıldı
[2026-03-30 17:04:09] Virüs imza veritabanı güncellemesi başlatıldı
ClamAV update process started at Mon Mar 30 17:04:09 2026
Mon Mar 30 17:04:09 2026 -> daily.cld database is up-to-date (version: 27956, sigs: 355336, f-level: 90, builder: svc.clamav-publisher)
Mon Mar 30 17:04:09 2026 -> main.cvd database is up-to-date (version: 63, sigs: 3287027, f-level: 90, builder: tomjudge)
Mon Mar 30 17:04:09 2026 -> bytecode.cvd database is up-to-date (version: 339, sigs: 80, f-level: 90, builder: nrandolp)
[2026-03-30 17:04:09] Virüs imza veritabanı güncellemesi tamamlandı
[2026-03-30 17:04:13] Kullanıcıdan tam yol alındı: /home/linuxmaster/Masaüstü/ALTAYSOFT Veresiye Defteri.rar
[2026-03-30 17:04:13] Hedef türü tespit edildi: DOSYA
[2026-03-30 17:04:15] Kullanıcı taramayı onayladı
[2026-03-30 17:04:15] Tarama başlatıldı
[2026-03-30 17:04:16] Tekil dosya taranıyor: /home/linuxmaster/Masaüstü/ALTAYSOFT Veresiye Defteri.rar
----------- SCAN SUMMARY -----------
Known viruses: 3627748
Engine version: 1.4.3
Scanned directories: 0
Scanned files: 1
Infected files: 0
Data scanned: 6.58 MB
Data read: 6.19 MB (ratio 1.06:1)
Time: 6.540 sec (0 m 6 s)
Start Date: 2026:03:30 17:04:16
End Date: 2026:03:30 17:04:23
[2026-03-30 17:04:23] Tarama tamamlandı
İNDİRME LİNKİ :
Bağlantı linkini görmek için giriş yapın veya kayıt olun.